在全球网络安全战场上,两种截然不同的战略正在展开,如同历史上的海战与反潜战那样,各自发挥着独特的作用。1940年,德国纳粹通过协调多个潜艇协同作战,展现了如何利用信息共享与团队合作实现简单有效的“猎杀”策略。
而今天,硅谷的科技巨头们同样在赛博空间中各自追求着各自的“捕猎”模式。美国Anthropic公司推出的Project Glasswing(玻璃翼计划),通过将Claude Mythos引入约五十家知名科技公司,构建了一张庞大的漏洞发现网络。这一网络在短短一个月内便找到了一万多个高危漏洞,展现出其强大的“猎杀”能力。
将目光再次投射到历史,我们会发现真正改变战局的往往不是哪一艘强大的潜艇,而是整套协同作战网络的启动。同样,如今在赛博战场上,真正值得我们警惕的并非单个模型的能力,而是它被整体嵌入网络安全体系之后,所改写的攻防节奏与漏洞发现速度。这种转变意味着,漏洞发现能力已成为现代网络战争中的关键竞争力。

在这场华丽的对决中,中国是否也有自己的答案呢?答案显而易见。在面对AI驱动的网络安全威胁时,中国的老牌网络安全企业360正积极探索出一条独特的道路。他们并不满足于被动防守,而是通过多年来与黑客斗智斗勇所积累的经验、数据和技术,开发出自主漏洞发现智能体,提升自身的防御能力。
依托人工智能技术,360正在逐渐将漏洞检测从传统的“眼见为实”推向更高级的智能化处理。比如,他们的智能体可以根据真实的攻击链路理解系统,快速定位潜在漏洞。在此背景下,他们不仅发现诸如Windows系统中长达五年的提权漏洞,甚至在即将举行的天府杯竞赛中获得了优胜,这都显示出AI智能体对于快速识别威胁、修复系统的重要性。
在网络安全的领域里,提前发现漏洞的重要性几乎是毋庸置疑的。尤其在当今AI技术迅速发展的大环境中,一旦黑客利用漏洞发起攻击,后果将不堪设想。因此,360通过建立多智能体协作的漏洞发现机制,表面上看似是在追求技术上的精细化,但实际上,其本质是在增强整个国家的网络安全防护。
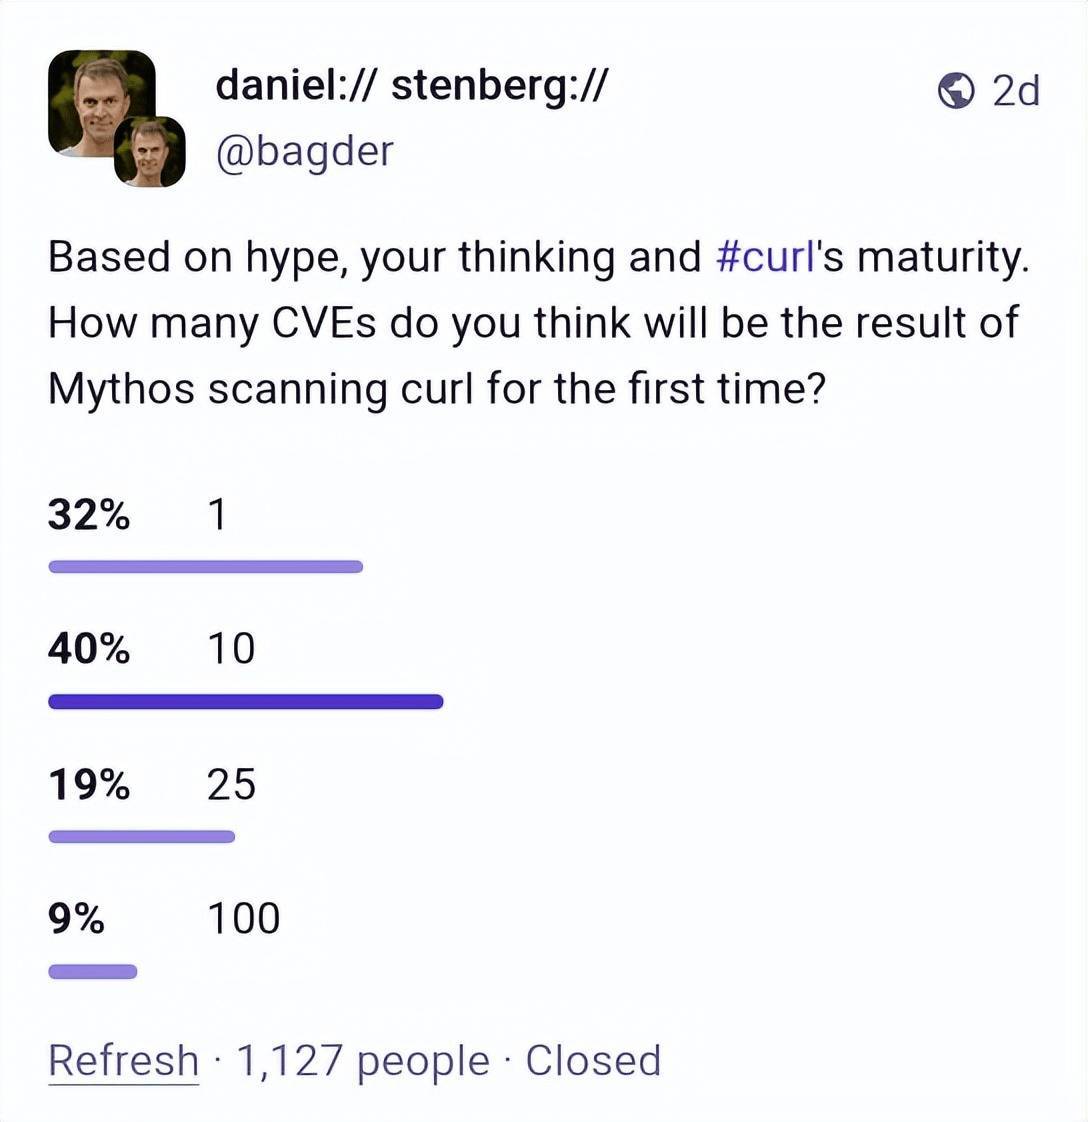
这种“反潜”策略在历史上曾使盟军取得了辉煌战绩,今日也同样适用。盟军凭借航母、反潜机以及高频测向仪等手段组建了完整的反潜体系。而如今,中国也开始形成自己的网络安全反制系统。
随着AI的不断发展,网络攻防态势亦日趋复杂。在这一背景下,360的探索与实践可能促成双方在未来更为深刻的碰撞。尽管国外的AI安全检测技术正朝着通用大模型的方向发展,但中国的网络安全行业也在努力进行“工程化转化”,构建适合本土需求的多元化防御体系。
不得不提的是,Anthropic的Mythos所展现出来的强大能力并不是孤立存在的。它的成功与否不仅仅依赖其算法的智能,还需要相应的运作体系来支撑。同时,测试机构的反馈也显示,尽管Mythos在源代码审计方面表现出色,但在漏洞验证阶段却有所欠缺。可见,在网络安全领域,盲目依赖单一模型是短视的,只有结合专家经验和完善流程,才能真正释放出技术的全部潜力。
有趣的是,AI安全的竞争不仅仅体现在技术层面,更深层次上是思维的对抗。在这一点上,华尔街内参的观察尤为值得关注:AI安全行业可能正在分裂为两条路线。一路是依赖于泛化能力强的通用大模型;另一条则更侧重于安全产业的长期积累与经验的沉淀。这不仅是一场技术较量,更是对未来安全形态的再定义。

与此同时,360的探索已经将战线拓展到了一个新领域——AI智能体生态。随着AI Agent的广泛应用,传统的技术边界已经模糊,安全攻防的方式也随之变化。360以自主研发的漏洞挖掘智能体为基础,向AI智能体生态深入探讨,旨在全面提升网络安全的整体水平。这一切在一定程度上不仅是中国网络安全产业的未来,也潜藏着改变未来网络竞争格局的潜力。
同样,随着国际社会对网络安全的重视,越来越多的国家认识到技术的力量。2026年5月,美国网络司令部成立的AI专项工作组,意图加速将AI工具融入军事网络作战体系,显示出对网络攻防策略的前瞻性布局。这并非简单的防御,而是对网络竞争态势的主动出击。
最终,谁能够在这场信息技术与网络安全的博弈中占据主动权,谁就掌握了未来的安全规则。纵观历史,无论是上甘岭战役中的米格走廊,还是如今的网络战场,胜利的关键在于如何有效地管理与应用资源。对于网络安全而言,无论是美国的AI大模型,还是中国的工程化路径,最终目的都是为了在瞬息万变的安全环境中先发制人。
因此,随着赛博战场的火药味日渐浓厚,未来的竞争将是一场更为错综复杂的较量。如何在这场竞争中找到自己的位置、发掘自身潜力,将是决定各国在未来网络安全体系中能否立于不败之地的关键所在。
永华证券提示:文章来自网络,不代表本站观点。